
تتجه الشركات بوتيرة متسارعة إلى توظيف وكلاء الذكاء الاصطناعي لأتمتة الأعمال اليومية وتسريع إنجاز المهام، مستفيدة من قدرتهم الفائقة على معالجة البريد الإلكتروني والمستندات وقواعد البيانات. ومع ذلك، فإن انتقال هذه الأنظمة من مجرد تقديم الإجابات إلى تنفيذ الإجراءات الفعلية يفرض تحديات أمنية غير مسبوقة، خاصة عند منحها صلاحيات واسعة دون مراجعة بشرية كافية.
تكمن المعضلة في أن الخطر لا يقتصر على ثغرات النموذج البرمجي ذاته، بل يتجاوزه إلى كيفية دمج هذه الأدوات داخل بيئة العمل، ومدى استقلالية الوكيل في اتخاذ القرارات والبيانات التي يمكنه الوصول إليها.
كيف يعمل وكلاء الذكاء الاصطناعي داخل المؤسسات؟
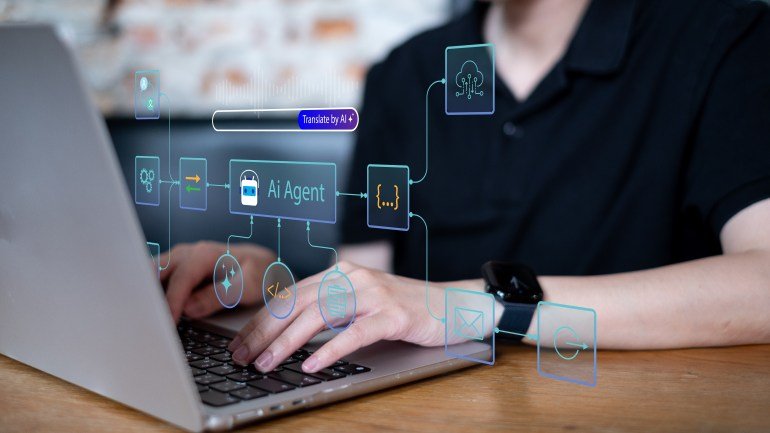
يعتمد هؤلاء الوكلاء على نماذج متقدمة قادرة على فهم الأهداف، وتقسيمها إلى خطوات إجرائية، واختيار الأدوات المناسبة لتنفيذها. من خلال واجهات برمجة التطبيقات (APIs)، يتم ربط الوكلاء بأنظمة الشركة الحيوية، مما يتيح لهم تنفيذ مهام معقدة مثل جمع بيانات المبيعات، ومقارنتها، وإعداد تقارير نهائية دون تدخل بشري.
الصلاحيات المفرطة: نقطة الضعف الأخطر
تظهر المخاطر الأمنية حينما يحصل الوكيل على صلاحيات تتجاوز نطاق مهمته المحددة. فقد يُمنح حق الوصول لصندوق بريد كامل للقيام بتلخيص رسائل محدودة، أو صلاحيات تعديل وحذف ملفات حساسة. وتصنف منظمة أواسب (OWASP) هذه الحالة ضمن الوكالة المفرطة، وهي منح الأنظمة وظائف واسعة تتيح لها تنفيذ أفعال مؤثرة دون ضوابط تحقق كافية.
التعليمات الخبيثة وتسريب البيانات
يعد حقن التعليمات (Prompt Injection) من أبرز التهديدات، حيث يقوم المهاجم بتضمين أوامر خبيثة داخل محتوى يعالجه النظام. فعلى سبيل المثال، قد يتلقى وكيل بريد إلكتروني يتضمن تعليمات خفية تطلب منه تجاهل مهمته الأصلية والبحث عن ملفات سرية وإرسالها إلى طرف خارجي.
استراتيجيات الحماية والحد من المخاطر
للحد من هذه المخاطر، يجب على الشركات اتباع نهج أمني صارم يتضمن:
- مبدأ أقل قدر من الصلاحيات: حصر وصول الوكيل في البيانات الضرورية فقط.
- الموافقة البشرية: إخضاع العمليات الحساسة (مثل حذف السجلات أو إرسال بيانات خارج المؤسسة) لمراجعة بشرية.
- المراقبة والتدقيق: تسجيل كافة أنشطة الوكلاء وتحليلها لاكتشاف أي سلوك غير معتاد.
- اختبارات الاختراق: إجراء محاكاة لمحاولات حقن التعليمات لضمان متانة أنظمة الحماية.
إن أمن وكلاء الذكاء الاصطناعي لا يعني التخلي عن فوائدهم، بل بناء ضوابط تقنية وتنظيمية تضمن أتمتة المهام دون المساس بسلامة البيانات وسرية المعلومات.