
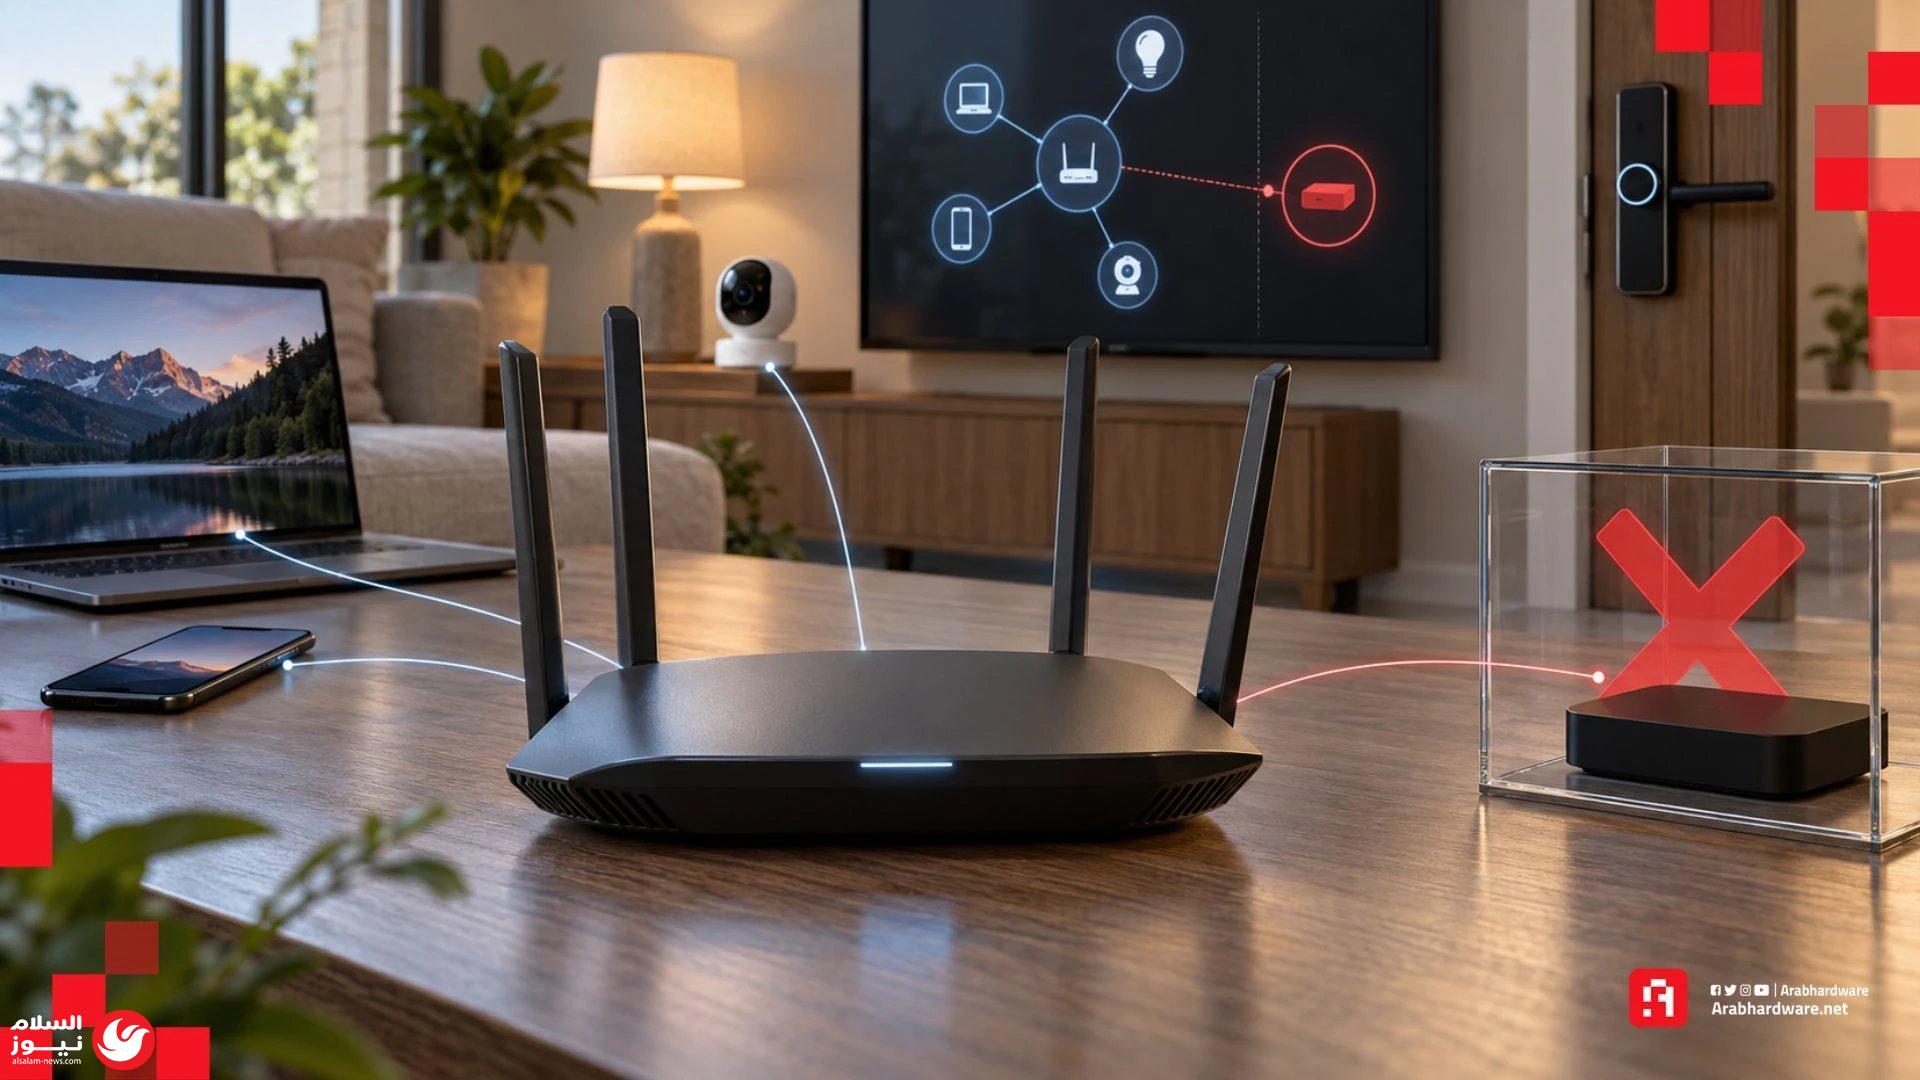
قد تبدو فكرة شراء جهاز ذكي رخيص لتطوير منزلك أمراً بسيطاً، لكن الواقع قد يكون مختلفاً تماماً؛ إذ قد تكتشف لاحقاً أن هذا الجهاز تحول إلى بوابة خلفية يستخدمها مخترقون في الجانب الآخر من العالم لتمرير نشاطاتهم الإجرامية عبر اتصال الإنترنت الخاص بك.
لقد حذر مكتب التحقيقات الفيدرالي الأمريكي مؤخراً من شبكة BADBOX 2.0، وهي حملة خبيثة استهدفت أجهزة متصلة بالإنترنت مثل وحدات بث التلفاز، وأجهزة العرض، وإطارات الصور الرقمية. تصل هذه الأجهزة للمستخدمين محملة ببرمجيات خبيثة، أو تُصاب بها عند تحميل تطبيقات من مصادر غير رسمية، مما يمنح المهاجمين القدرة على استخدام منزلك قاعدة انطلاق لنشاطاتهم، ليظهر كأنها صادرة من عنوانك الشخصي.
ابدأ بتأمين بوابة العبور (الراوتر)
الراوتر هو خط الدفاع الأول. لا جدوى من تأمين كاميرات المراقبة أو الأقفال الذكية إذا كان الجهاز الذي يربطها بالشبكة يستخدم كلمة مرور الإدارة الافتراضية. توصي لجنة التجارة الفيدرالية الأمريكية بضرورة تغيير اسم المستخدم وكلمة مرور الإدارة للراوتر، إلى جانب كلمة مرور شبكة Wi-Fi، مع تفعيل أقوى بروتوكولات التشفير المتاحة وتحديث البرمجيات دورياً، وإغلاق خاصية الإدارة عن بُعد.
استراتيجية عزل الأجهزة
من أخطر الأخطاء وضع الحاسوب الشخصي الذي يحتوي على ملفاتك الحساسة على نفس الشبكة التي تتصل بها المصابيح أو الكاميرات الرخيصة. يُنصح بتقسيم الشبكة (Network Segmentation) بحيث تُوضع أجهزة إنترنت الأشياء (IoT) في شبكة منفصلة أو شبكة ضيوف معزولة، مما يمنع وصول المهاجم إلى بياناتك الشخصية في حال اختراق أحد الأجهزة الذكية.
قواعد ذهبية للحماية الرقمية
- تغيير بيانات الدخول: لا تترك أبداً كلمات مرور المصنع الافتراضية؛ استبدلها بكلمات مرور فريدة وقوية لكل جهاز على حدة.
- تفعيل المصادقة متعددة العوامل (MFA): هي خطوة حاسمة تمنع الدخول إلى حساباتك حتى لو سُرقت كلمة المرور.
- إغلاق الأبواب الخلفية: عطل بروتوكول UPnP والخدمات التي تفتح منافذ في الراوتر تلقائياً. استخدم دائماً خدمات الوصول المشفرة أو VPN موثوق للوصول إلى منزلك من الخارج بدلاً من فتح منافذ مباشرة.
- التحديثات الدورية: الجهاز الذي يتوقف عن تلقي التحديثات الأمنية هو جهاز ميت رقمياً ويجب استبداله فوراً.
المراقبة واليقظة
يجب عليك مراجعة قائمة الأجهزة المتصلة براوترك بشكل دوري. إذا لاحظت جهازاً لا تتعرف عليه، أو استهلاكاً غير مبرر للبيانات من جهاز خامل (مثل إطار صور ذكي)، فبادر بعزله فوراً عن الشبكة. ابحث عن اسم الشركة والطراز، وقم بإجراء ضبط مصنع وتحديث البرمجيات قبل إعادة ربطه بالشبكة.
لا تنخدع بالشعارات
رغم أن معايير مثل Matter توفر طبقات أمان متقدمة من خلال التشفير والتحقق من الهوية، إلا أنها لا تعفي المستخدم من المسؤولية. تأكد دائماً من سمعة الشركة المصنعة، وسياسات التحديث الخاصة بها، ومدى شفافيتها في التعامل مع بياناتك. تذكر دائماً أن توفير مبلغ بسيط عند شراء جهاز مجهول المصدر قد يكلفك أمن خصوصيتك بالكامل.