كشف تورط شركة إعلانات في هجمات سيبرانية
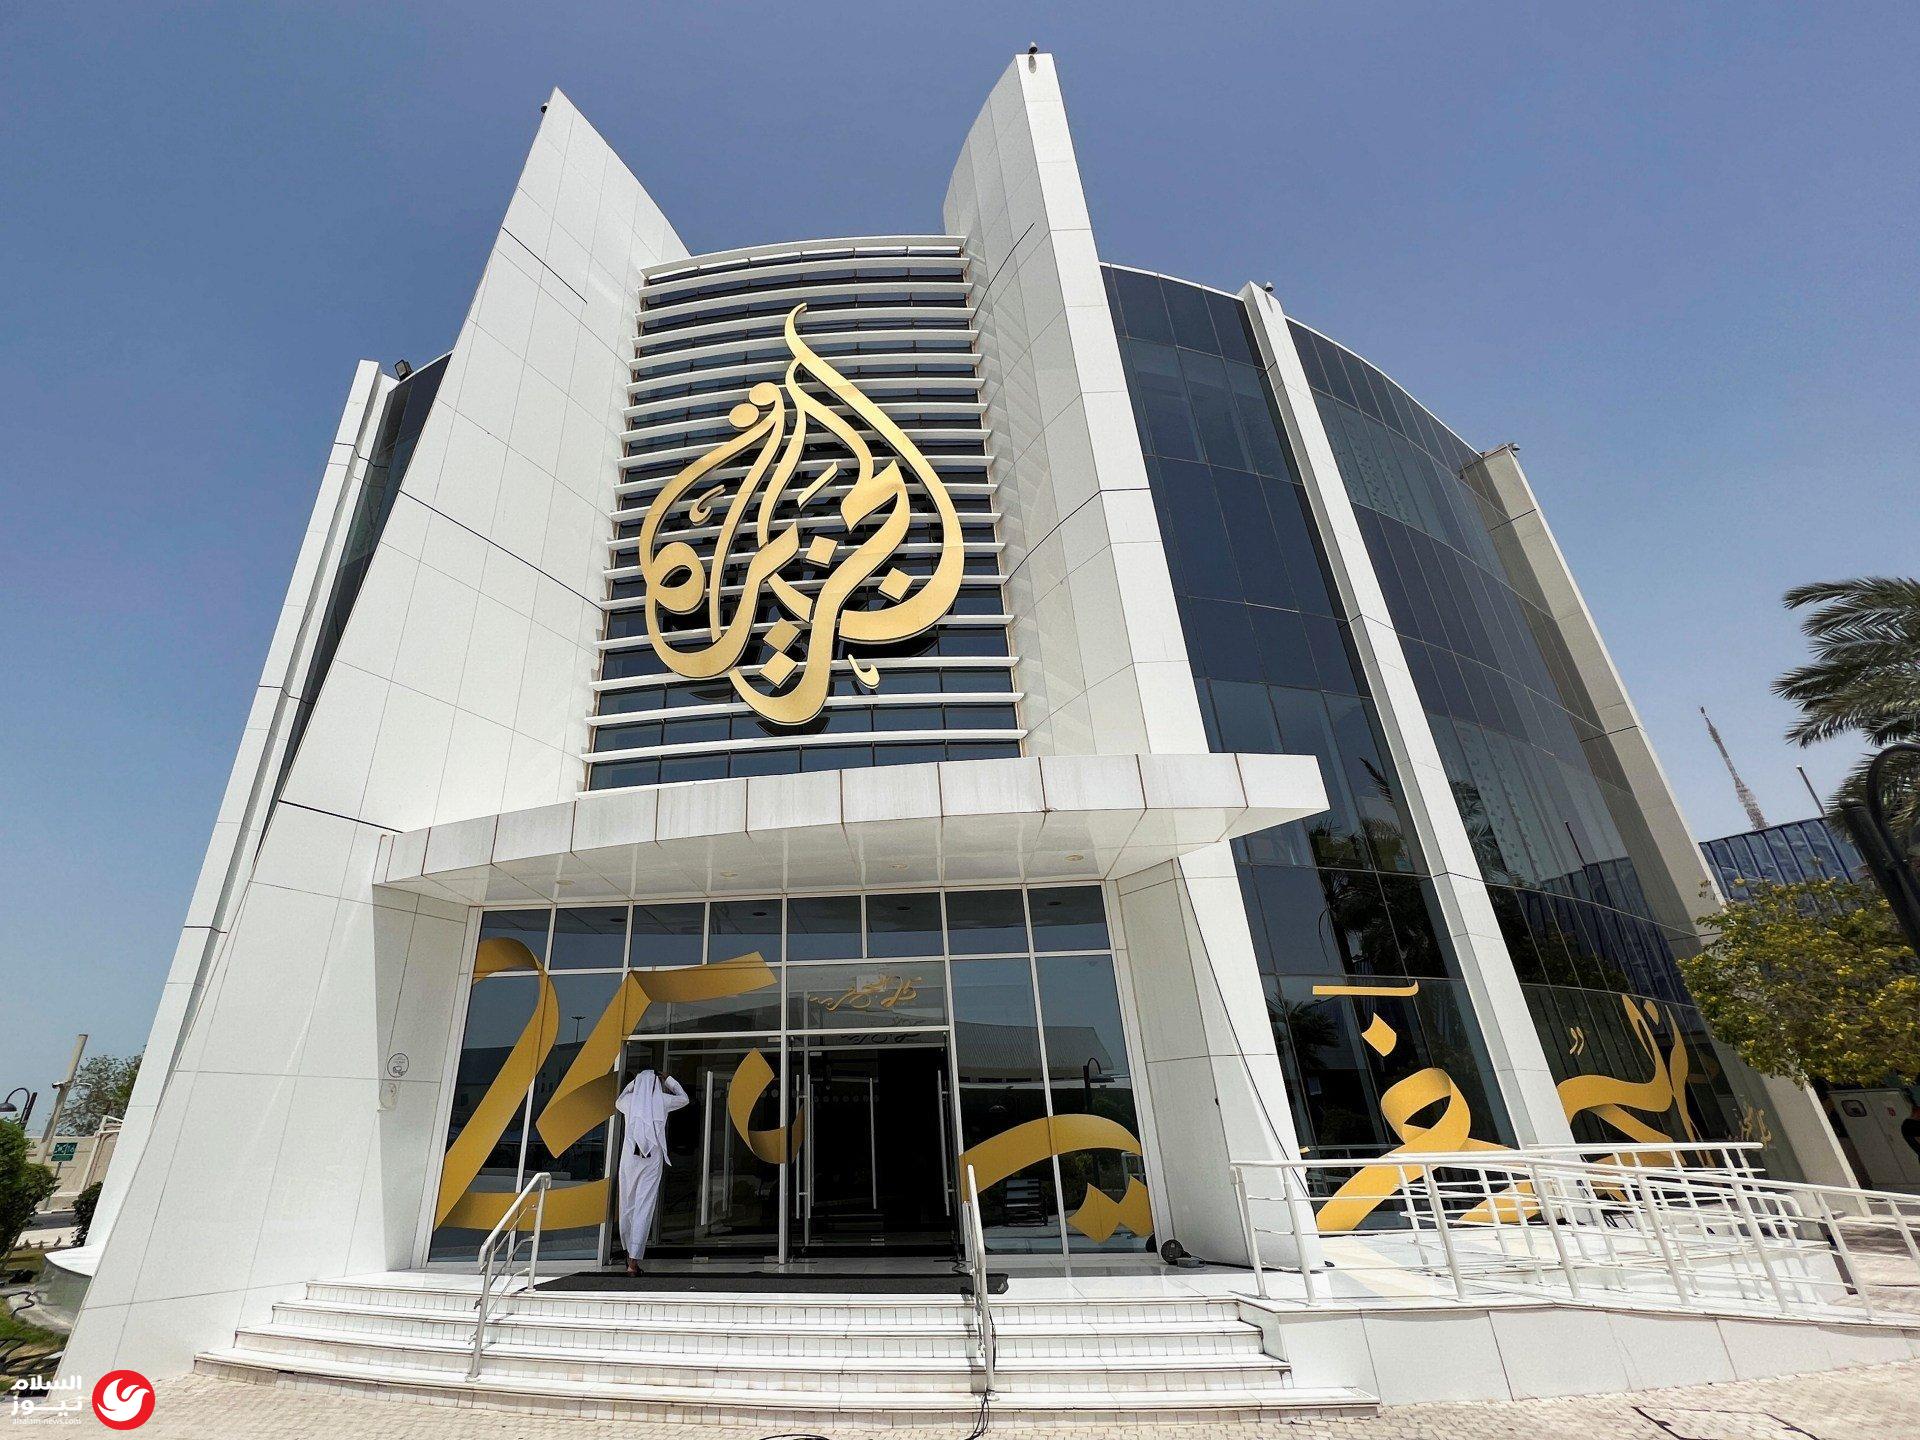
أكد تحقيق أجراه سيتيزن لاب (Citizen Lab) تورط شركة ديسكفر-تيك (Discover-Tech) الإسرائيلية المتخصصة في تكنولوجيا الإعلانات، في تسهيل عمليات زرع برمجيات تجسس على عشرات الأجهزة التابعة لشبكة الجزيرة الإعلامية ومؤسسات أخرى.
وأشار التقرير إلى أن الهجمات استخدمت ما وصفه بأنه أول حالة موثقة لـ إعلانات مستهدفة تعمل بنظام النقرة الصفرية (Zero-click)، حيث يتم اختراق الجهاز بمجرد ظهور الإعلان المصاب عليه، دون الحاجة لأي تفاعل من المستخدم، مما يتيح للمهاجمين الوصول الكامل لكافة البيانات والمعلومات المخزنة على الجهاز.
تفاصيل الهجوم التقني
بدأت الواقعة عندما رصد الفريق التقني في شبكة الجزيرة أنماطاً غير معتادة على أجهزة بعض الصحفيين خلال عامي 2024 و2025. وبناءً على ذلك، استعانت الشبكة بـ سيتيزن لاب التابع لجامعة تورنتو لإجراء فحص دقيق للنشاط المشبوه.
وبحسب التحقيق، قامت شركة ديسكفر-تيك بشراء مساحات إعلانية مدمجة ببرمجيات خبيثة، ومن ثم توجيه الأجهزة المستهدفة إلى برمجيات التجسس التابعة لشركة كانديرو (Candiru) الإسرائيلية، وهي شركة مدرجة بالفعل على القائمة السوداء للحكومة الأمريكية منذ عام 2021 بسبب أنشطتها السيبرانية الضارة.
وأوضح التقرير: تحليل سجلات الشبكة التي قدمتها الجزيرة خلال فترة الهجوم أظهر بصمة زمنية واضحة لكيفية تنفيذ الاختراق.
موقف شبكة الجزيرة
أدانت شبكة الجزيرة الإعلامية استهداف أجهزة موظفيها، مؤكدة أن هذا العمل يمثل اعتداءً على حرية الصحافة وحق الجمهور في المعرفة. وشددت الشبكة في بيان لها على التزامها بحماية أنظمتها وموظفيها، مطالبة بضرورة محاسبة المسؤولين عن هذه الهجمات، ومؤكدة أن تعاونها مع الجهات البحثية ساهم في توثيق هذه الاختراقات بشكل علني.
نطاق الاستهداف
لم يقتصر خطر البرمجيات المستخدمة على استهداف الصحفيين الذين يغطون ملفات حساسة فحسب؛ حيث كشفت شركة كونفيانت (Confiant) للأمن الإعلاني، في تقرير منفصل، أن بعض إعلانات ديسكفر-تيك ظهرت أيضاً في شبكات حساسة تابعة لوزارة الدفاع الأمريكية (البنتاغون)، والوكالة الدولية للطاقة الذرية، والمحكمة الجنائية الدولية.