أعلنت شركة Intel عن توجه استراتيجي جديد يحدد نهاية الطريق لتقنية Software Guard Extensions المعروفة اختصاراً بـ SGX، حيث ستكون منصة Xeon القادمة، والمعروفة باسم Diamond Rapids، هي الجيل الأخير الذي يدعم هذه التقنية، مع توجه الشركة نحو اعتماد تقنية Intel TDX كمعيار أساسي لمستقبل الحوسبة السرية.
لماذا تتحول Intel من SGX إلى TDX؟
يكمن الفرق الجوهري بين التقنيتين في آلية الحماية؛ فبينما تعمل SGX على عزل أجزاء محددة من التطبيقات داخل جيوب آمنة، توفر تقنية TDX عزلاً شاملاً لآلة افتراضية كاملة عبر فرض حماية من العتاد مباشرة. وتؤكد Intel أن هذا النموذج الجديد يتماشى بشكل أفضل مع متطلبات السوق الحديثة، نظراً لسهولة نشره وتوسعه، خاصة في بيئات السحابة العامة والخاصة، ومعالجة أحمال عمل الذكاء الاصطناعي الضخمة.
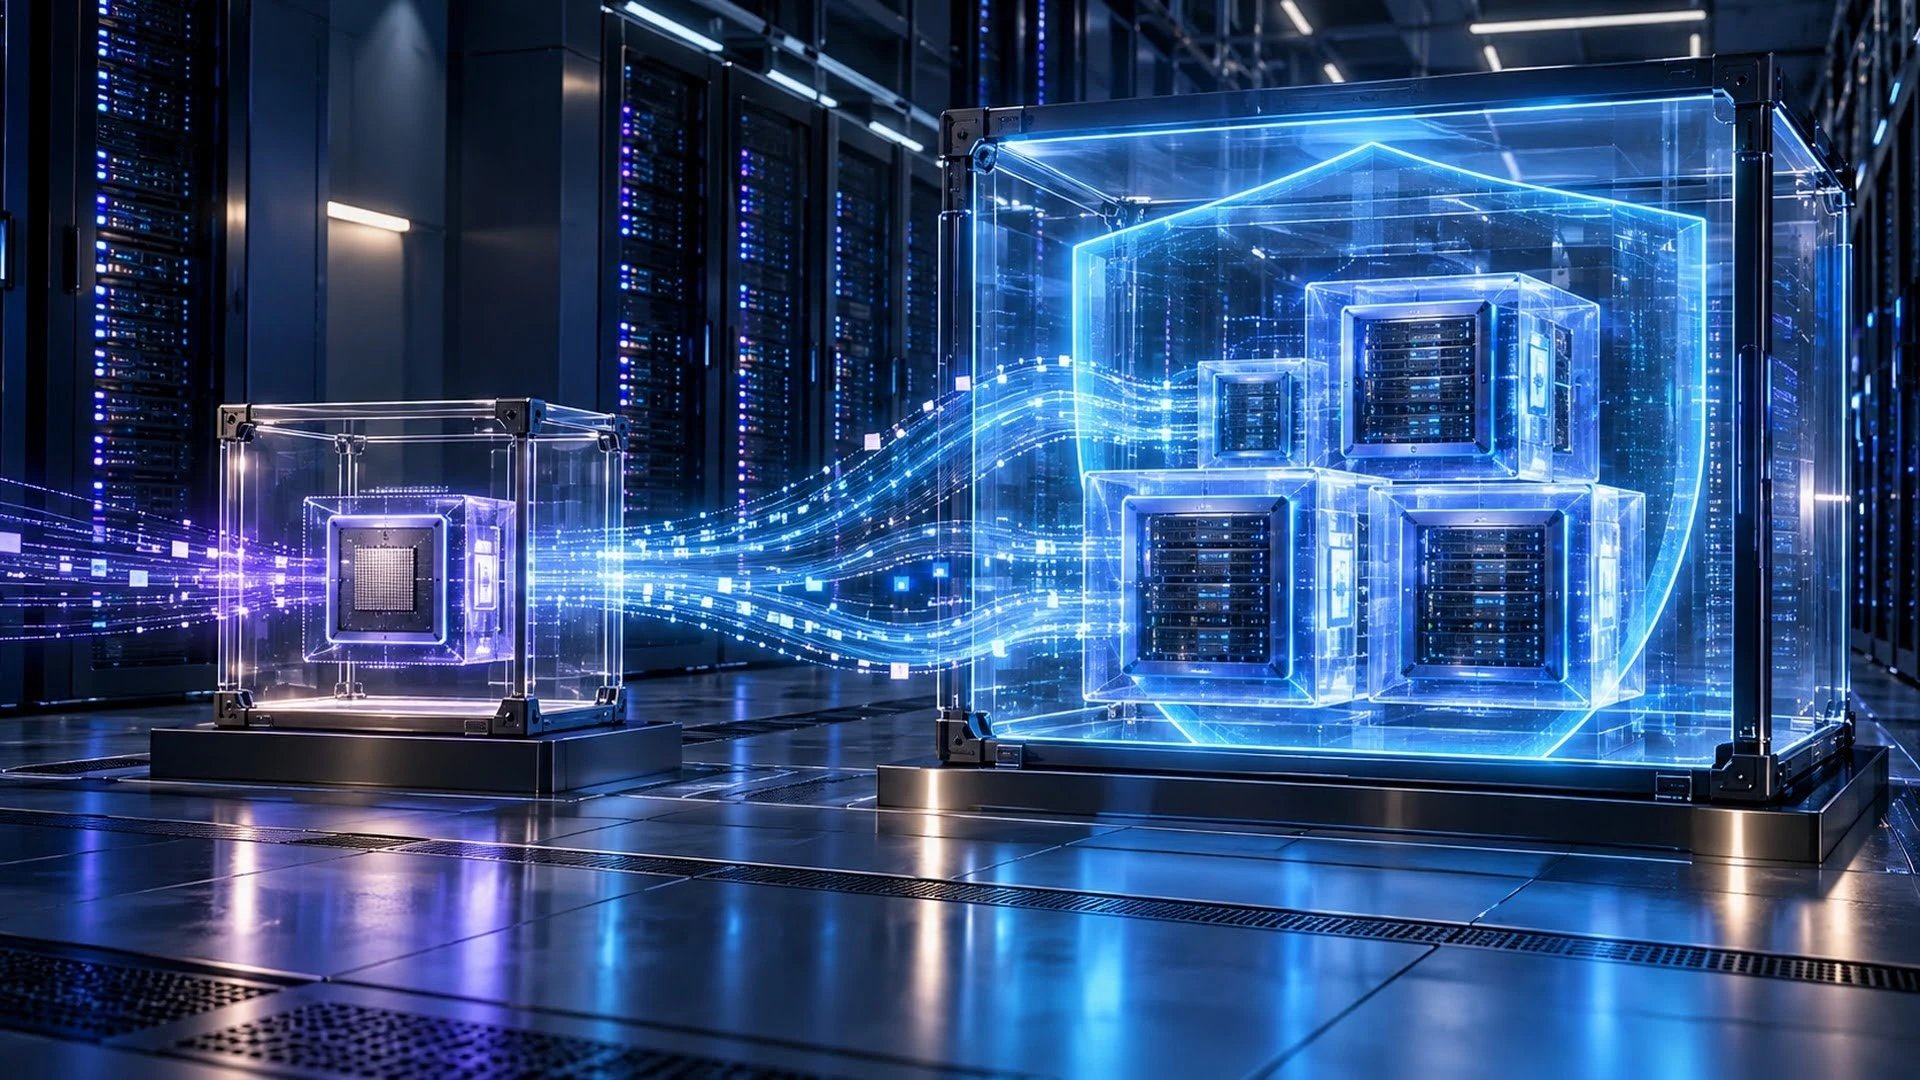
وقد حظيت تقنية TDX بتبني واسع من قبل كبرى مزودي الخدمات السحابية، بما في ذلك Microsoft Azure، وGoogle Cloud، وIBM Cloud، وAlibaba Cloud، بالإضافة إلى دعم متزايد من منصات مثل Red Hat وCanonical وVMware، مما يعزز مكانتها كمعيار قياسي جديد في حماية البيانات.
ماذا يعني هذا التحول للمؤسسات؟
طمأنت Intel مستخدميها بأن هذا الإعلان لا يعني إيقافاً فورياً لتقنية SGX؛ حيث سيستمر الدعم الفني والتحديثات الأمنية للمنصات الحالية حتى أوائل العقد القادم. ومع ذلك، دعت الشركة فرق البنية التحتية إلى البدء في وضع خطط انتقال واختبار التوافق مع تقنية TDX قبل دورة التحديث القادمة للخوادم.
ويأتي هذا التحول ليعزز حماية البيانات السيادية ووكلاء الذكاء الاصطناعي، حيث تتيح خاصية عزل الآلات الافتراضية فرض حدود أكثر صرامة على البيانات أثناء المعالجة، مع إمكانية تنسيق الحماية بشكل متكامل بين المعالج المركزي ووحدات معالجة الرسوميات (GPU) في مهام الذكاء الاصطناعي المعقدة.
نصيحة استراتيجية: الانتقال المبكر
يعد هذا الإعلان خطوة استباقية تمنح المؤسسات فسحة زمنية كافية لتطوير بنيتها التحتية. ومع ذلك، تؤكد التحليلات التقنية أن TDX لا يمثل بديلاً مباشراً بضغطة زر لكل التصاميم القائمة على SGX؛ لذا فإن التطبيقات الحساسة تتطلب اختبارات دقيقة للأداء والتهديدات لضمان الانتقال السلس دون التأثير على استقرار الأنظمة.